Dunia teknologi korporat saat ini dibayangi oleh gelombang kerentanan (Common Vulnerabilities and Exposures) yang datang tanpa henti.
Terlebih lagi, eksploitasi keamanan kini kerap disalahgunakan oleh pihak tidak bertanggung jawab hanya dalam hitungan jam sejak celah keamanan tersebut diungkap ke publik.
Selama bertahun-tahun, industri teknologi dan keamanan siber memandang masalah ini sekadar sebagai urusan patching atau penambalan perangkat lunak. Namun, seiring dengan semakin menyempitnya jendela eksploitasi, tantangan terbesar yang dihadapi organisasi kini bukan lagi soal lambatnya penambalan (patch latency), melainkan lambatnya pengambilan keputusan (decision latency).
Sebagian besar perusahaan besar justru kesulitan menjawab pertanyaan-pertanyaan fundamental yang menjadi landasan setiap keputusan risiko. Aset apa saja yang benar-benar kita miliki?, sistem mana saja yang terekspos?, mana yang harus diperbaiki terlebih dahulu?, dan apakah perbaikan tersebut benar-benar berhasil?.
Tanpa pemahaman yang jernih mengenai inventarisasi aset, letak kerentanan, langkah mitigasi yang paling efektif, serta validasi keberhasilannya, para Chief Information Officer (CIO) akhirnya lebih sering mengelola ketidakpastian ketimbang mengendalikan hasil akhir.
Kondisi ini memicu inefisiensi operasional, meningkatkan risiko siber, merumitkan upaya kepatuhan (compliance), dan menyulitkan perusahaan dalam membuktikan adanya penurunan risiko yang terukur. Sistem pencatatan yang tepercaya dan validasi berkelanjutan kini bukan lagi sekadar pelengkap, melainkan prasyarat mutlak bagi operasional TI dan keamanan yang efektif.
Ketika Fragmentasi Data Menjadi Risiko Nyata
Pertanyaan-pertanyaan krusial tersebut sering kali tak terjawab karena fondasi datanya terfragmentasi di berbagai perangkat. Mulai dari discovery tools, Configuration Management Database (CMDB), platform endpoint, pemindai kerentanan, hingga sistem kepatuhan yang sejak awal tidak pernah dirancang untuk saling sinkron.
Ketidakpastian ini ternyata jauh lebih luas dari yang disadari oleh para pemimpin perusahaan. Berdasarkan riset dari Ivanti, tercatat bahwa 87 persen profesional keamanan siber kekurangan akses terhadap data krusial untuk mengambil keputusan keamanan secara tepat.
Lonjakan kerentanan yang terjadi tidak serta-merta menciptakan masalah fragmentasi ini tetapi juga menelanjangi borok yang selama ini tersembunyi.
Peran seorang CIO masa kini telah bergeser jauh. Tanggung jawab mereka kini mencakup pembuktian nilai bisnis dari teknologi serta menyelaraskan langkah dengan CISO (Chief Information Security Officer) dalam memprioritaskan risiko bersama. Di luar itu, mereka juga berperan penting dalam membangun resiliensi perusahaan.
Di sinilah letak otoritas data, kebenaran operasional yang memberi pemahaman terpercaya tentang apa yang kita miliki, apa yang terekspos, dan langkah apa yang harus diambil. Ketika sistem pencatatan yang tepercaya tidak tersedia, masalah akan menumpuk.
Tanpa sistem itu, penentuan skala prioritas berubah menjadi sekadar tebak-tebakan, dan audit kepatuhan pun menghasilkan jawaban yang saling bertentangan.
Sementara itu, tim keamanan dan operasional TI bekerja menggunakan kumpulan data yang berbeda, di mana masing-masing pihak mempercayai angka yang tidak dikenali oleh pihak lainnya.
Akibatnya, para pemimpin perusahaan menghabiskan lebih banyak waktu untuk memperdebatkan data siapa yang benar, alih-alih mendiskusikan mitigasi risiko.
Riset Ivanti juga menunjukkan bahwa 41 persen profesional TI kekurangan data berkualitas untuk mengidentifikasi kerentanan, sementara itu 38 persen lainnya kekurangan data yang cukup mengenai perangkat yang mengakses jaringan mereka. Jurang antara cakupan semu dan paparan nyata ini menciptakan ketidakpastian saat para pemimpin perusahaan paling membutuhkan kepastian untuk bertindak.
Biaya Mahal dari Lemahnya Otoritas Data
Dampak buruk dari lemahnya otoritas data langsung menghantam area di mana para CIO dimintai pertanggungjawaban.
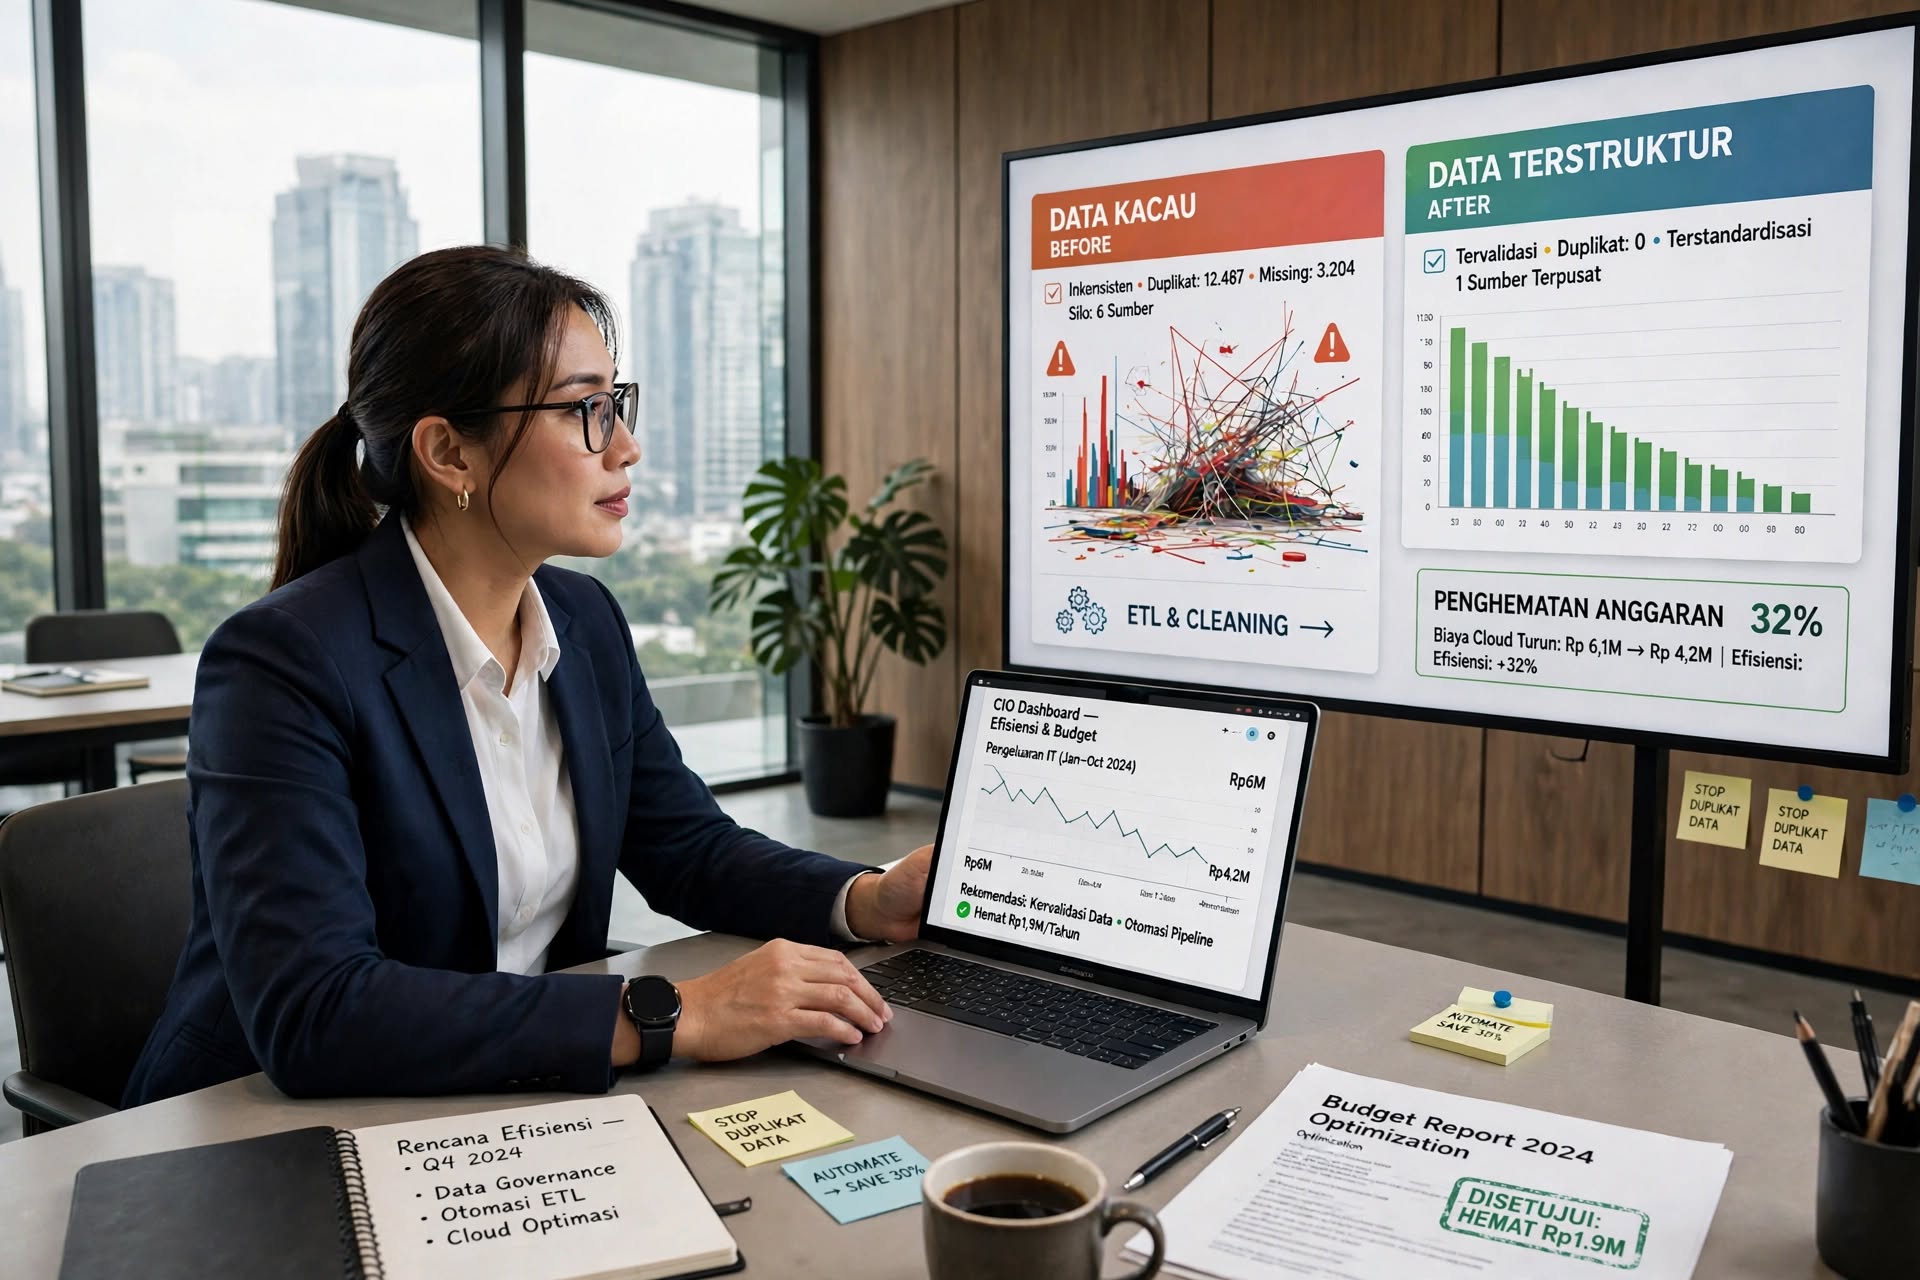
Anggaran perusahaan terbuang sia-sia untuk membeli perangkat yang redundan karena tidak ada seorang pun yang memiliki gambaran jelas mengenai perangkat lunak atau keras apa yang sudah terpasang.
Alih-alih meredam risiko, tim internal justru menghabiskan waktu berjam-jam hanya untuk mencocokkan laporan yang saling kontradiktif.
Merujuk pada laporan Verizon 2026 DBIR (Data Breach Investigations Report), eksploitasi kerentanan kini menyumbang 31 persen dari seluruh kasus pembobolan data, menjadikannya jalur masuk pelanggaran yang paling sering terjadi.
Dengan rata-rata kerugian akibat pembobolan data mencapai USD4,99 juta, ketidakpastian di ruang server bukan lagi sekadar gangguan operasional, melainkan ancaman nyata bagi kelangsungan bisnis.
Menambah perangkat keamanan baru atau mempercepat proses patching tidak akan mampu menetralkan dampak dari buruknya otoritas data. Kecepatan tanpa keakuratan hanya akan membuat perusahaan mengambil keputusan yang salah dengan kecepatan yang lebih tinggi. Kendala utamanya bukanlah pada kapabilitas teknis, melainkan pada tingkat kepercayaan terhadap data itu sendiri.
Mengapa Data Tepercaya Harus Mendahului Otomasi dan AI
Dampak dari data yang belum diverifikasi juga merembet jauh melampaui ranah keamanan siber. Otoritas data menjadi penentu apakah seorang CIO dapat menskalakan otomatisasi, membuktikan kepatuhan regulasi, dan menerapkan kecerdasan buatan (AI) tanpa memperbesar ketidakpastian operasional.
Perusahaan tidak dapat mengotomatisasi proses mitigasi atau menegakkan aturan kepatuhan tanpa mengetahui aset apa saja yang benar-benar ada dan bagaimana kondisi terkini mereka.
Ketika otomatisasi digerakkan oleh data yang terfragmentasi, sistem tersebut justru hanya akan memperbesar skala inefisiensi dan kesalahan, alih-alih memperbaiki operasional.
Hal serupa juga terjadi pada tata kelola perusahaan (governance). Kerangka kerja regulasi menuntut bukti nyata mengenai aset yang dimiliki, sistem yang terekspos, dan apa saja yang telah diperbaiki. Data yang tidak andal praktis mengubah pelaporan kepatuhan menjadi sebuah tebak-tebakan berhadiah risiko hukum.
Teknologi AI semakin melipatgandakan taruhan ini karena kualitas keputusan sebuah sistem AI sepenuhnya bergantung pada kualitas data di belakangnya.
Dengan 87 persen profesional keamanan kekurangan data krusial, banyak sistem AI yang saat ini beroperasi berdasarkan gambaran informasi yang tidak utuh.
Informasi yang terfragmentasi tidak lantas mengurangi risiko; ia justru memperbesar ketidakpastian sekaligus menciptakan rasa aman yang semu.
Jika di masa lalu data yang buruk hanya memperlambat kinerja organisasi, maka di era modern saat ini, data yang buruk dapat mempercepat kesalahan pengambilan keputusan dalam kecepatan mesin.
Dari Otoritas Data Menuju Pengurangan Risiko Berkelanjutan
Perjalanan menuju mitigasi risiko yang efektif harus dimulai dari data yang tepercaya dan telah diverifikasi. Data inilah yang nantinya membentuk pandangan konsisten mengenai aset, paparan kerentanan, dan risiko di seluruh lini perusahaan.
Otoritas data tersebut berfungsi sebagai fondasi dari model operasional tertutup. Model ini bekerja dengan mengidentifikasi aset, memprioritaskan hal krusial, mengambil tindakan penuh keyakinan, hingga memvalidasi bahwa risiko benar-benar telah berkurang.
Perusahaan yang menjadikan otoritas data sebagai prioritas utama akan lebih sedikit membuang waktu untuk mencocokkan informasi yang saling bertentangan. Sebaliknya, mereka punya lebih banyak waktu untuk bertindak menghadapi risiko yang telah diverifikasi.
Dengan berpijak pada satu sudut pandang data yang tepercaya, para CIO dapat menyelaraskan antara tim TI dan keamanan di bawah prioritas bersama, mempercepat pengambilan keputusan, dan meningkatkan efisiensi operasional. Tak hanya itu, mereka juga bisa melaporkan postur keamanan perusahaan dengan tingkat keyakinan yang jauh lebih tinggi.
Di tengah cepatnya ancaman siber dan dorongan AI, pemenang di pasar adalah perusahaan yang membangun fondasi data tepercaya untuk visibilitas, mitigasi, dan validasi berkelanjutan.
Fondasi inilah yang pada akhirnya membuat otomatisasi menjadi terukur, penerapan AI menjadi tepercaya, dan setiap keputusan risiko dapat dipertanggungjawabkan secara obyektif.
Pada akhirnya, tujuan utama strategi ini bukan sekadar menambal celah, melainkan memperkuat resiliensi dan memastikan operasional TI serta keamanan siber siap menghadapi segala tantangan di masa depan.